В этом материале
Составьте перечень важных учётных записей
Запишите название сервиса, назначение, владельца и круг участников. Не включайте пароли в общую таблицу. Отдельно отметьте аккаунты, через которые восстанавливается доступ к другим инструментам. Потеря такой почты может повлиять сразу на несколько проектов, поэтому её защищают в числе первых.
Уточните, где используются личные и рабочие учётные записи. Если проект зависит от аккаунта одного подрядчика, заранее обсудите, как передавать управление и сохранять материалы при завершении сотрудничества. Не предполагайте, что доступ автоматически останется у команды после ухода человека.
Назначьте ответственных за выдачу прав и закрытие ненужных доступов. Для маленького проекта это может быть владелец, но правило всё равно полезно записать. Человек, который просто просматривает итоговые материалы, обычно не должен иметь права управлять всеми участниками и настройками сервиса.
Настройте вход без повторения одного секрета
Используйте разные устойчивые пароли для разных важных сервисов и доступный надёжный менеджер паролей, если он подходит вашему процессу. Повтор одного пароля делает несколько учётных записей зависимыми от сохранности одного секрета. Не стройте пароль на очевидных данных о человеке или проекте.
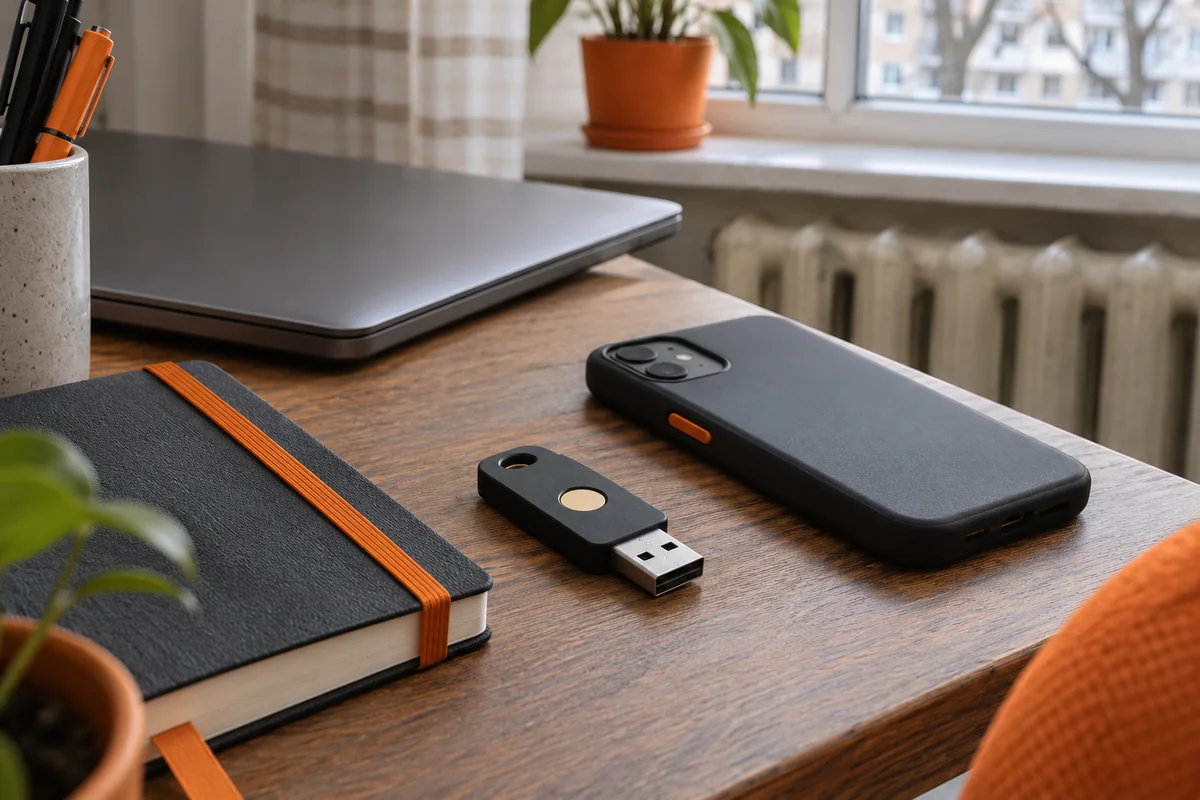
Включите дополнительное подтверждение входа там, где оно предусмотрено. Конкретный способ выбирайте по возможностям сервиса и своим условиям. Проверьте, как сохранить доступ при замене устройства и где находится официальный порядок восстановления. Защита не должна держаться на единственном телефоне без понятного запасного процесса.
Не подтверждайте неожиданные запросы на вход только для того, чтобы убрать уведомление. Сначала выясните, связано ли оно с вашим действием. Одноразовый код, резервный код и пароль не пересылают собеседнику, который обещает ускорить работу или устранить ошибку аккаунта.
| Роль | Типичный необходимый доступ |
|---|---|
| Заказчик результата | Просмотр или комментирование |
| Исполнитель задачи | Редактирование относящихся материалов |
| Ответственный за проект | Управление нужными участниками |
| Завершивший работу подрядчик | Отсутствие дальнейшего доступа, если он не требуется |
Выдавайте доступы по роли и сроку задачи
Когда сервис позволяет, приглашайте каждого участника в отдельную учётную запись. Это упрощает изменение прав и завершение доступа без передачи общего секрета. Перед приглашением проверьте адрес получателя и содержание доступной папки или проекта. Похожее имя контакта недостаточно для выбора адреса.
Условный пример: дизайнер должен подготовить несколько изображений для одной страницы. Ему нужны исходники и место передачи результата, но не обязательно управление доменом, доступ к расчётам всех клиентов и права приглашать новых администраторов. Начните с минимального достаточного набора и расширяйте его по реальной необходимости.
Запишите, какие права и зачем выданы. После завершения этапа проверьте, что лишний доступ закрыт, а нужные исходники и результаты сохранились у владельца проекта. Не ждите конфликта или потери связи с исполнителем, чтобы впервые разбираться, кому принадлежат рабочие учётные записи.
Подготовьтесь к потере доступа заранее
Проверьте актуальность настроек восстановления в самом сервисе. Запасные коды и инструкции храните в подходящем защищённом месте, отдельно от публичной документации команды. Доступность восстановления следует проверять без выхода из единственной рабочей сессии, если вы не уверены, что сможете вернуться.
При подозрении на компрометацию действуйте через официальный интерфейс и поддержку. Уточните, какие данные могли оказаться затронуты, и сообщите ответственному за проект. Не передавайте управление случайному человеку, который написал первым и предложил «вернуть аккаунт». Способ и результат восстановления зависят от сервиса.
Регулярно пересматривайте перечень участников, особенно после смены подрядчиков и инструментов. Закрывайте ненужные рабочие связи и обновляйте инструкцию передачи проекта. Такая проверка полезна даже без происшествий: она делает владение материалами и ответственность за них ясными для всей команды.
Проверка перед следующим шагом
- Составлен список важных аккаунтов без паролей
- У каждого аккаунта определён владелец
- Пароли важных сервисов не повторяются
- Проверено дополнительное подтверждение входа
- Способ восстановления понятен владельцу
- Права завершивших работу участников пересмотрены
Вопросы и ответы
Можно ли всей команде использовать один пароль?
Лучше применять отдельные учётные записи и роли, если сервис это позволяет. Тогда можно закрыть доступ одному участнику без передачи нового общего секрета остальным.
Какие аккаунты защищать в первую очередь?
Те, через которые управляют другими сервисами или восстанавливают к ним доступ: основную почту, рабочее хранилище и учётные записи владельца проекта.
Достаточно ли только сложного пароля?
Для важных сервисов проверьте дополнительное подтверждение входа и настройки восстановления. Сильный пароль решает только часть задачи управления доступом.
Где держать резервные коды?
В подходящем защищённом месте, которое останется доступным при потере основного устройства. Не размещайте их в общей инструкции, доступной всем участникам или посторонним.
Нужно ли подрядчику давать права администратора?
Только когда конкретная задача действительно этого требует. Начните с роли, достаточной для работы, и отдельно согласуйте необходимость расширенных полномочий.
Что делать, если появился неизвестный вход?
Проверьте сведения через официальный интерфейс сервиса и действуйте по его инструкциям защиты. Для рабочего аккаунта сообщите ответственному и оцените затронутые материалы.
Методика, ограничения расчётов и порядок исправлений – о проекте.